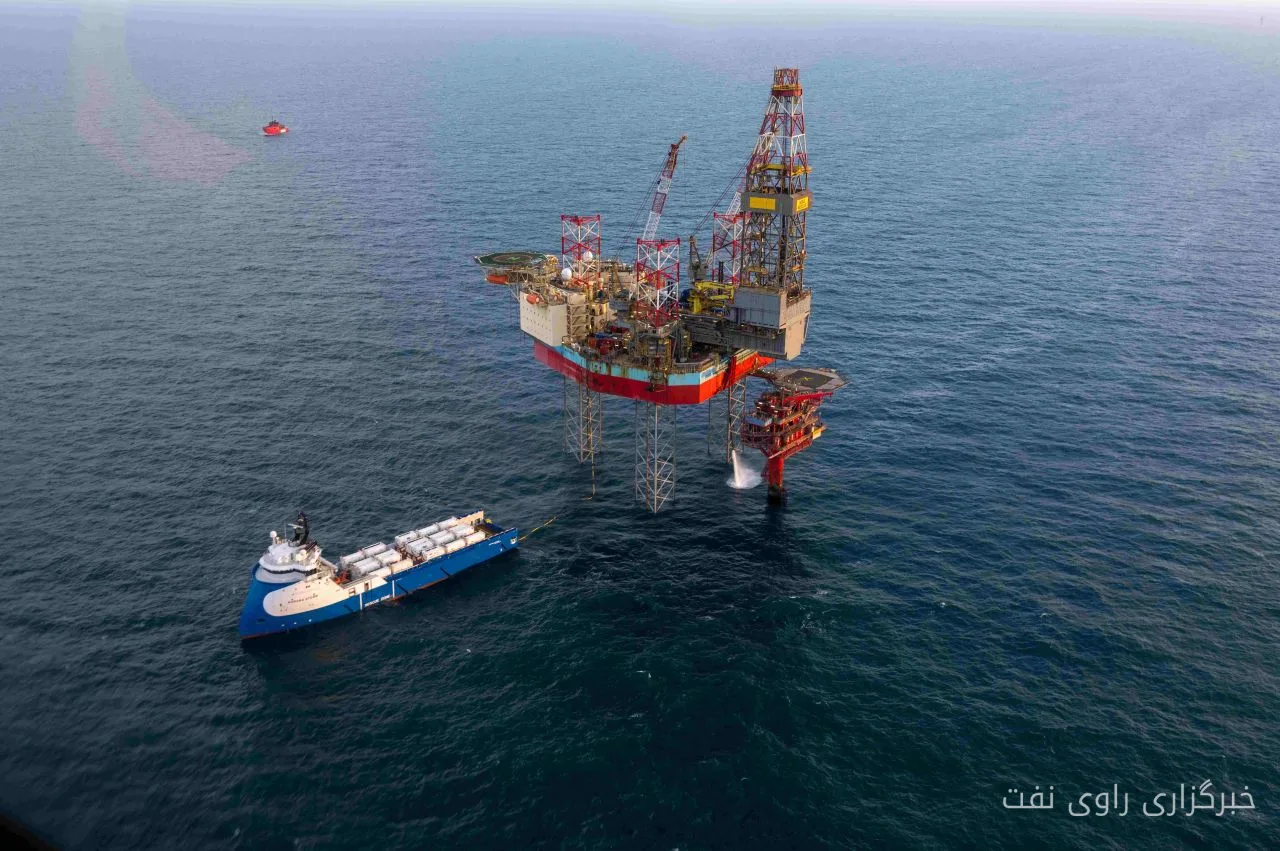
ناوگان LNG ویویت آفریقا (Vivit Africa LNG) که در حال انتقال گاز طبیعی مایع از ایالات متحده به اروپا بود، اوایل این ماه با وقوع یک اختلال سیستمی مواجه شد که خدمه آن را به عنوان یک حمله سایبری مشکوک گزارش کردند. این ناوگان در حال حرکت به سمت ایتالیا در دریای مدیترانه و دریای آدریاتیک بود که ناگهان دسترسی به برخی از سیستمهای کنترل داخلی خود را از دست داد.
تأیید اجاره بلندمدت توسط گروه ویتول
شرکت تجاری ویتول (Vitol Group) تأیید کرده است که این کشتی تحت اجاره بلندمدت به نام «چارتری زمانی» قرار دارد، اما جزئیات بیشتری در این مورد ارائه نکرده است. این ناوگان پس از توقف در سواحل ایتالیا بدون تخلیه بار خود، روز چهارشنبه به سمت مقصد اولیه خود در روویگو حرکت نکرد و به سمت بندر اسپانیایی آلخسیراس نزدیک ورودی دریای مدیترانه بازگشت.
بیشتر بخوانید: KR مجوز AIP را به HD Hyundai Heavy Industries برای کشتی جدید ۵۰K LPG اعطا کرد
گزارش حادثه به ثبت کرهای
خدمه این کشتی اوایل هفته گذشته این حادثه را به ثبت کرهای، که به عنوان مشاور فنی و ایمنی این ناوگان متعلق به کرهجنوبی خدمت میکند، گزارش کردند. تحقیقات در حال انجام است و هیچ نشانهای از شناسایی عامل احتمالی این حمله وجود ندارد. این حادثه پس از وقوع دیگر حوادث مشابه در اواخر اوت، که در آن دو نفتکش و گاز در سواحل ایالات متحده مورد بررسی قرار گرفتند، رخ داده است.
جزئیات بار و وضعیت ناوگان
این ناوگان بار خود را در ترمینال LNG کامرون در لوئیزیانا بارگیری کرده بود. دادههای ردیابی کشتی نشان میدهد که این ناوگان پس از عبور از اقیانوس اطلس، در اوایل سپتامبر به مقصد خود نزدیک شده بود که با مشکلات فنی مواجه شد. گارد ساحلی ایتالیا به ناوگان کمک کرد و کاپیتان روبرتو د'آریگو اعلام کرد که پس از گزارش یک نقص در سیستمهای مورد استفاده برای نظارت بر پارامترهای بار، نیاز به مداخله تکنسینهای شرکت احساس شد.
با این حال، علت مشکل مشخص نشد و گارد ساحلی چیوجیا تنها به منظور حفظ ایمنی ناوبری وارد عمل شد و یک اعلان فوری به ملوانان صادر کرد تا فاصله خود را حفظ کنند. این حادثه نشاندهنده افزایش نگرانیها در مورد امنیت سایبری در صنعت حمل و نقل دریایی است.
بیشتر بخوانید: سام آلتمن به شرکتهای انرژی برای مقابله با حملات سایبری کمک میکند · شرکت Star Bulk به بازار Euronext Athens پیوست